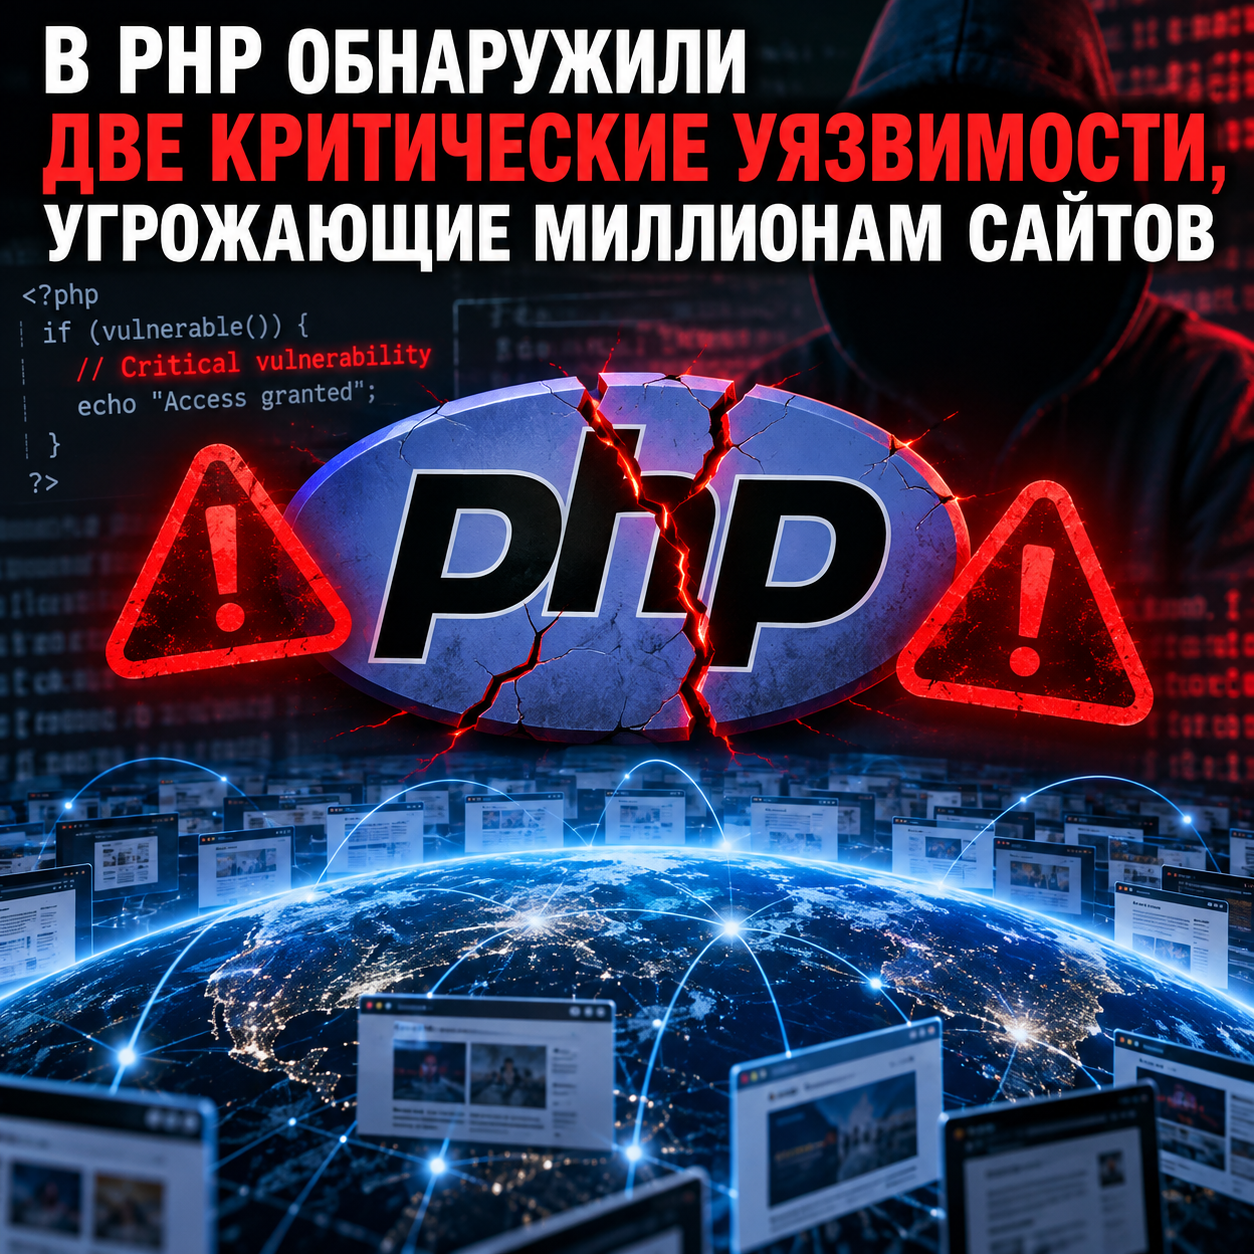
Специалисты по кибербезопасности обнаружили две критические уязвимости в языке программирования PHP, который используется примерно на 70% сайтов в интернете. Ошибки позволяют злоумышленникам при определённых условиях выполнять произвольный код на удалённом сервере без предварительной авторизации и получать доступ к конфиденциальным данным. Обе уязвимости получили оценку опасности 9,2 из 10 баллов, а 21 октября 2026 года разработчики PHP выпустили экстренные обновления безопасности.
Проблемы получили идентификаторы CVE-2026-109618 и CVE-2026-109619. Они связаны с ошибками управления памятью внутри самого PHP, которые могут возникать при аварийном завершении обработки веб-запросов. В результате программа способна повторно обратиться к уже освобождённым областям памяти или использовать повреждённые внутренние данные. Это создаёт условия для утечки паролей, токенов доступа и выполнения вредоносных команд. Уязвимости обнаружили исследователи компании Wiz и независимая команда Calif с применением современных моделей искусственного интеллекта. По информации OpenAI, команда Calif использовала модель GPT-5.6 Sol для выявления одной из проблем. Специалисты Wiz независимо обнаружили обе уязвимости, задействовав несколько ИИ-систем для анализа кода и проверки возможных атак. Особую опасность представляет то, что ошибки находятся непосредственно в PHP, а не в отдельных системах управления сайтами. Исследователи Wiz продемонстрировали возможность выполнения вредоносного кода без авторизации на тестовых установках WordPress, Drupal и Joomla. При этом уязвимость может затрагивать и другие веб-приложения, использующие соответствующие версии PHP. Разработчики сообщили, что проблемы присутствовали в коде PHP более десяти лет. Для их устранения были подготовлены обновления PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Владельцам сайтов рекомендовано незамедлительно установить исправления, поскольку обновление самой системы управления контентом не устраняет ошибки в интерпретаторе PHP. В устранении угрозы участвовали OpenAI, Wiz, Cloudflare и другие компании. Cloudflare заранее внедрила дополнительные правила защиты веб-приложений и сообщила о наблюдавшихся попытках эксплуатации уязвимостей. Однако такие средства могут лишь снизить риск атак и не заменяют установку исправлений. Хотя PHP применяется примерно на 70% сайтов, фактическое количество уязвимых серверов неизвестно и зависит от установленной версии, конфигурации и наличия защитных обновлений. Инцидент также показал растущую роль искусственного интеллекта в кибербезопасности: современные модели помогают находить давно существующие ошибки в программном обеспечении, но аналогичные возможности потенциально доступны и злоумышленникам.
Источник: new-science
Фото: Deepchat, 22.10.2026






Президент Международного Института Развития Научного Сотрудничества
Российский политолог, историк, публицист.
Доктор политических наук, профессор МГИМО

Генеральный директор Международного Института Развития Научного Сотрудничества

Председатель Попечительского совета Международного Института Развития Научного Сотрудничества
Доктор исторических наук, профессор, член-корреспондент РАН. Директор Института востоковедения РАН. Член научного совета Российского совета по международным делам.

Заместитель Председателя Попечительского совета Международного Института Развития Научного Сотрудничества
Доктор исторических наук.
Профессор кафедры стран постсоветского зарубежья РГГУ, профессор факультета глобальных процессов МГУ им. М.В. Ломоносова.




.jpg
)


.jpg
)